La petición: una orden obligatoria para la tecnología operativa
La Coalición de Ciberseguridad de Tecnología Operativa (OTCC, por sus siglas en inglés), que agrupa a empresas especializadas en proteger sistemas industriales, pidió a la Agencia de Ciberseguridad y Seguridad de Infraestructura de EE. UU. (CISA) emitir una orden obligatoria para las dependencias civiles del gobierno federal (OTCC, 2026).
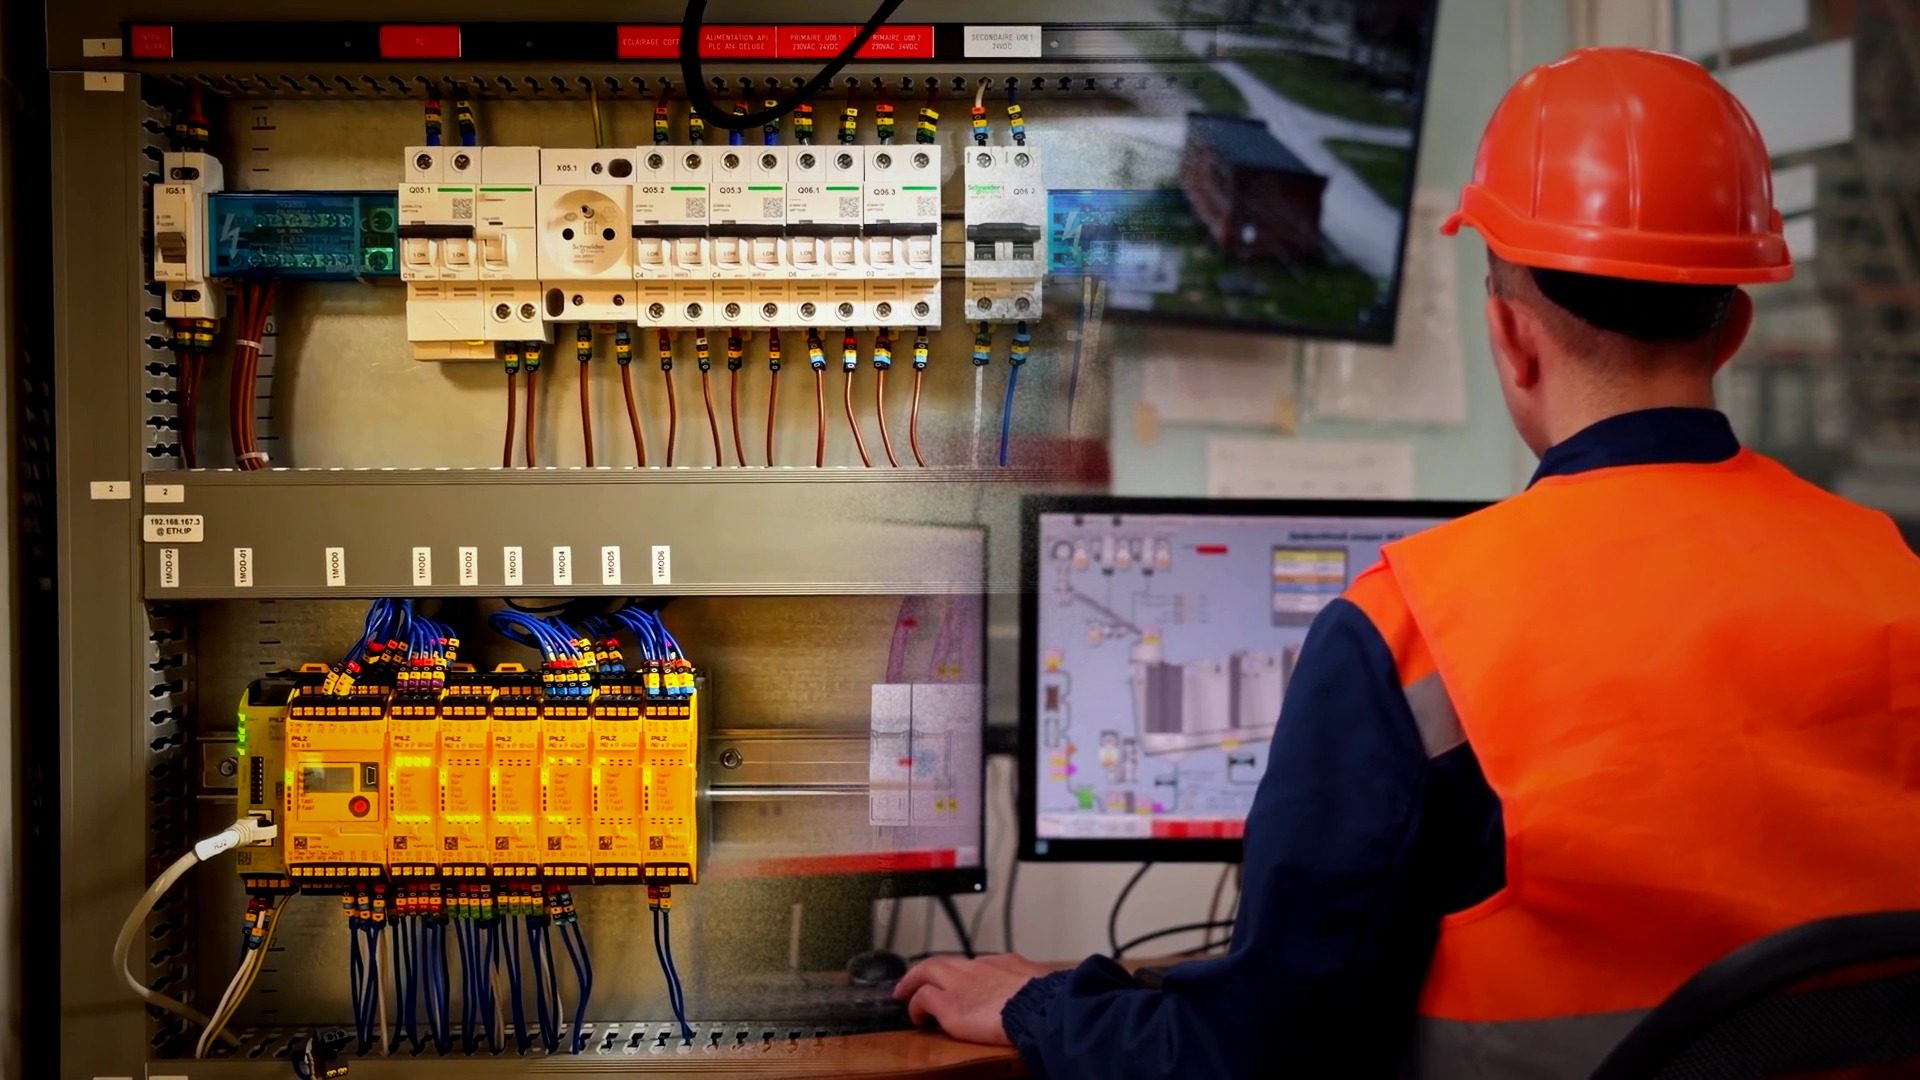
La tecnología operativa (OT) son los equipos que controlan procesos físicos: controladores de máquinas, sistemas de aire acondicionado, bombas de agua, accesos o elevadores. En una planta, es todo lo que hace que la producción se mueva.
“No puedes proteger lo que no ves, y la mayoría de las agencias federales todavía no ve su tecnología operativa”, dijo Tatyana Bolton, directora ejecutiva de la OTCC.
Contexto: la lista en tres palabras
La coalición resumió lo que pide en tres partes (Industrial Cyber, 2026):
| Parte | Qué incluye |
|---|---|
| Conocer | Inventario completo y validado de los equipos; un responsable con nombre para su seguridad |
| Controlar | Redes separadas entre oficina y planta, configuraciones base, acceso remoto controlado, doble verificación de identidad y cambio de contraseñas de fábrica |
| Contener | Plan de respuesta a incidentes y respaldos con recuperación comprobada |
La petición llega con un dato de la Oficina de Rendición de Cuentas del Gobierno de EE. UU. (GAO): solo 7 de 22 agencias civiles revisadas cumplieron por completo sus requisitos de inventario, que vencían en septiembre de 2024. Además, más de 8,000 instalaciones administradas por el gobierno dependen de estos sistemas.
Por ahora es una solicitud; CISA no ha emitido la orden.
Qué significa para la industria
- Para el jefe de mantenimiento: el primer paso no cuesta mucho: una lista de cada equipo conectado, con su versión y su responsable. Sin inventario no hay forma de saber qué actualizar.
- Para sistemas: separar la red de oficina de la de producción y cerrar los accesos remotos que nadie usa reduce el daño si algo entra.
- Para la dirección: un respaldo que nunca se ha probado no es un respaldo. Programar una prueba de recuperación al año es una medida concreta.
Lo que sigue
Industridea dará seguimiento a la respuesta de CISA y a las guías de ciberseguridad industrial que puedan servir a las plantas de México.
Opinión del Editor: la lista que piden volver obligatoria no tiene nada de futurista: inventario, redes separadas, contraseñas cambiadas y respaldos probados. Que incluso un gobierno batalle con eso dice mucho. Para una planta mexicana, empezar por lo básico es la inversión con mejor retorno en ciberseguridad.